Un informe basado en datos de Kaspersky revela que el 31% de las pequeñas y medianas empresas de América Latina sufrió pérdidas económicas debido a ataques cibernéticos. El reporte subraya que la interrupción de sistemas puede afectar las ventas, los pagos, la atención al cliente y el acceso a información crucial para la operación diaria.
En Colombia, los incidentes se distribuyen en varios vectores: 25% corresponde a ataques de phishing, 20% a vulnerabilidades de software y 15% a problemas vinculados con accesos remotos externos. A estos riesgos se suman las llamadas “aplicaciones falsas” de inteligencia artificial, que aparentan ser servicios legítimos para instalar software malicioso.
Carolina Mojica, gerente de Productos para el Consumidor para NOLA y SOLA en Kaspersky, señaló que muchos empresarios sostienen una idea errónea: creen que las pymes no serán blanco de ciberataques por su tamaño, cuando en realidad sí lo son. La entidad advierte que la explotación de datos de clientes, transacciones, contactos de proveedores y archivos operativos es un motivo concreto para ataques de extorsión, fraude o venta ilegal, y que las pymes suelen disponer de recursos limitados para implementar equipos especializados o responder a incidentes.
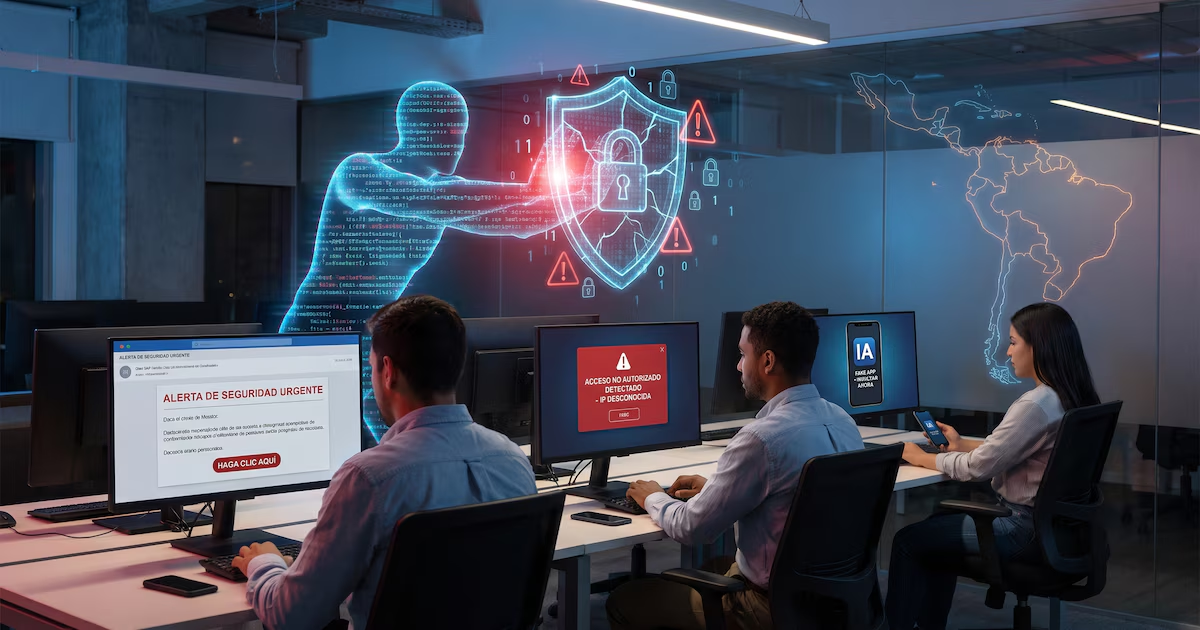
Los mensajes, correos y enlaces fraudulentos siguen siendo una de las principales puertas de entrada: un correo que pretenda parecer de un banco, un proveedor o un colega puede inducir a entregar contraseñas, descargar archivos maliciosos o ingresar datos en sitios falsos. Y el problema no se restringe al correo corporativo: las plataformas de mensajería y colaboración también se utilizan para engañar a las víctimas, ya que un único clic puede abrir una brecha significativa en equipos y cuentas vinculadas a la operación.
La creciente popularidad de herramientas de inteligencia artificial abrió una vía adicional para la distribución de software malicioso. Entre enero y abril de 2026, Kaspersky registró más de 33.300 ataques a nivel global en los que programas maliciosos o no deseados se hacían pasar por aplicaciones como ChatGPT, Claude o DeepSeek. Paralelamente, los atacantes aprovechan servicios de uso frecuente como WhatsApp, Telegram, Zoom y Microsoft Teams para engañar a las personas.
Las falsas apps pueden exigir permisos excesivos, capturar credenciales o instalar software dañino. Además, las mismas herramientas de IA permiten generar mensajes, audios e imágenes que imitan a personas reales, lo que facilita fraudes en los que presuntos familiares, socios o jefes solicitan transferencias o información sensible de forma urgente.